 أول تحرك من عموتة لاحتواء غضب لاعبي الأهلي قبل مواجهة أبو قير
احذر هذه الخدعة الإلكترونية.. ضغطة واحدة قد تعرض بيانات الجهاز للخطر
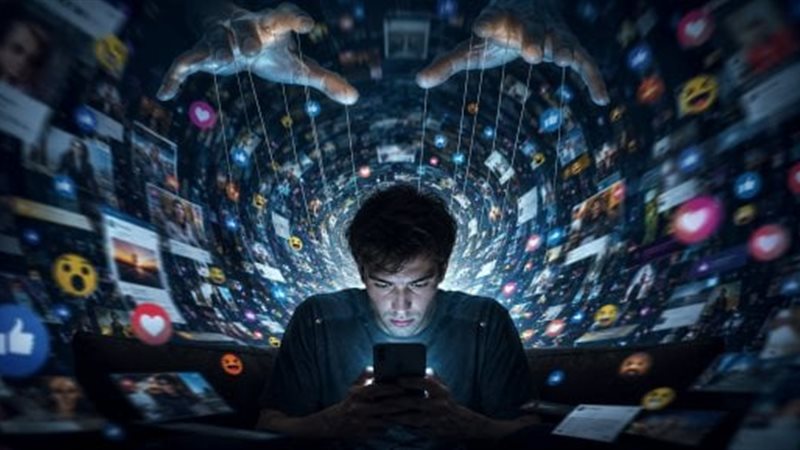
تشهد أساليب الاختراق الإلكتروني تطورًا متسارعًا مع اعتماد المهاجمين على حيل تبدو في ظاهرها طبيعية لإقناع المستخدم باتخاذ خطوات تفتح الطريق أمام البرمجيات الخبيثة
وتبرز هجمات «كليك فيكس» كأحد الأساليب التي تستغل الإعلانات والصفحات المزيفة لدفع المستخدم إلى تنفيذ أوامر ضارة بنفسه.
وظهرت مؤخرًا حملات تستغل إعلانات مرتبطة بمنصات معروفة للوصول إلى أجهزة المستخدمين وسرقة بياناتهم.
وبالسطور التالية نستعرض أبرز تفاصيل هجمات كليك فيكس وكيف تعمل الحيلة الإلكترونية والطرق التي يمكن من خلالها تقليل مخاطر التعرض لها.
اختبار مزيف يبدأ عملية الاختراق
تعتمد هجمات كليك فيكس على مواقع مزيفة أو صفحات شرعية جرى اختراقها لعرض نافذة تشبه اختبار التحقق من أن المستخدم ليس روبوتًا.
وبعد الضغط عليها تظهر تعليمات تطلب إجراء خطوة إضافية لإكمال العملية.
نسخ الأوامر يفتح الطريق أمام البرمجيات الخبيثة
تطلب الصفحة من المستخدم نسخ نص برمجي ولصقه في موجه الأوامر على أجهزة ويندوز أو في الطرفية على أجهزة ماك.
وعند الضغط على زر الإدخال يبدأ تنفيذ الأوامر دون إدراك أن هذه الخطوة قد تؤدي إلى تثبيت برمجيات خبيثة.
سرقة كلمات المرور والعملات المشفرة
يمكن للبرمجيات التي تثبتها هذه الهجمات الوصول إلى كلمات المرور وبيانات تسجيل الدخول المحفوظة على الجهاز.
إلى جانب بيانات المحافظ الخاصة بالعملات المشفرة وتزداد الخطورة لأن المستخدم نفسه هو من يبدأ تنفيذ الأوامر.
إعلانات إتش بي أو ماكس تتحول إلى فخ
رصد باحثون في الأمن السيبراني حملة اعتمدت على إعلانات مزيفة على منصة ريديت تقود إلى صفحات تبدو مرتبطة بخدمة إتش بي أو ماكس.
وأفاد باحثون بأن حسابًا رسميًا للخدمة كان مخولًا بنشر الإعلانات تعرض للاختراق واستخدم لنشر مئات الإعلانات التي تقود إلى روابط ضارة، وفقًا لموقع «تك كرانش».
صعوبة اكتشاف الهجوم
تعتمد كليك فيكس على الهندسة الاجتماعية أكثر من اعتمادها على اختراق تقني مباشر.
فالمهاجم يقنع المستخدم بتنفيذ الأوامر بنفسه وهو ما قد يساعد بعض الحملات على تجاوز وسائل الحماية التقليدية.
الحذر من الأوامر المجهولة يقلل فرص الاختراق
يمكن تقليل المخاطر من خلال عدم نسخ أوامر برمجية من صفحات غير موثوقة وعدم تنفيذ أي تعليمات تطلب فتح موجه الأوامر أو الطرفية دون معرفة مصدرها.
كما يمكن للمؤسسات تقييد استخدام أدوات تنفيذ الأوامر على أجهزة العمل وفقًا لاحتياجاتها الأمنية.