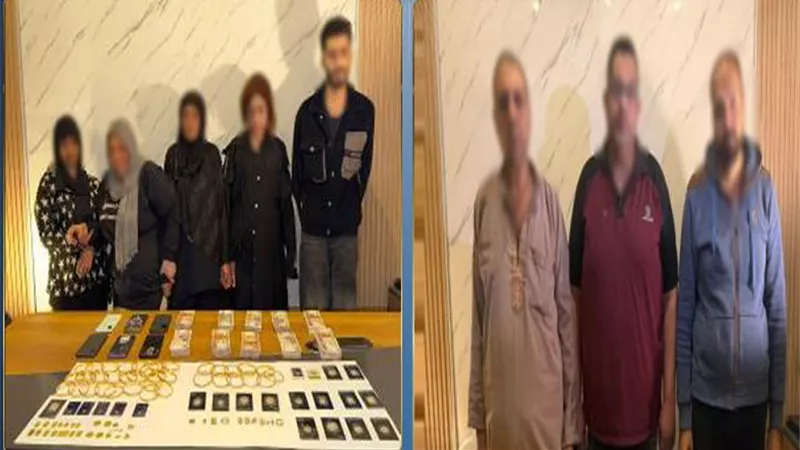
 ضبط شخص لإدارة شبكة بث تلفزيوني لاسلكية للقنوات المشفرة دون ترخيص بدمياط
كيف تتعامل الشركات مع الاختراق الإلكتروني؟.. خطوات تأمين الشاشات الرقمية بعد واقعة محور 26 يوليو

أعادت واقعة بث مشاهد غير أخلاقية على شاشة إعلانية أعلى محور 26 يوليو، بعد تعرض موقع إلكتروني تابع لشركة دولية لاختراق إلكتروني، تسليط الضوء على أهمية تأمين أنظمة العرض الرقمي، وضرورة امتلاك الشركات خططًا واضحة للتعامل مع الهجمات الإلكترونية والحد من آثارها، خاصة عندما تمتد تداعياتها إلى شاشات إعلانية في أكثر من دولة.
وتكشف الواقعة أهمية عدم الاكتفاء بتأمين الموقع الإلكتروني للشركة، بل ضرورة حماية جميع الأنظمة المرتبطة به، بما فيها منصات إدارة الإعلانات والشاشات المتصلة بالإنترنت، إذ قد يؤدي اختراق أحد مكونات النظام إلى بث محتوى غير مصرح به أمام الجمهور، والإضرار بسمعة الشركة والجهات المتعاقدة معها.
فصل الأنظمة المتضررة ووقف البث فورًا
تتمثل الخطوة الأولى عند اكتشاف اختراق شاشة إعلانية في وقف عرض المحتوى غير المصرح به، وفصل الشاشة أو النظام المتضرر عن الشبكة عند الحاجة، بالتنسيق مع الفريق الفني، لمنع استمرار الهجوم أو انتقاله إلى أنظمة أخرى.
ويجب التحول إلى وضع تشغيل آمن، مثل إيقاف العرض مؤقتًا أو استخدام محتوى محلي موثوق لا يعتمد على الاتصال بالنظام المخترق، مع التأكد من أن الإجراء لا يؤدي إلى فقدان الأدلة الرقمية اللازمة للتحقيق.
تأمين الحسابات والأنظمة المرتبطة بالشاشات
من الضروري مراجعة الحسابات التي تمتلك صلاحيات إدارة الشاشات والمنصات الإعلانية، وتغيير كلمات المرور المشتبه في تعرضها للاختراق، وإلغاء الجلسات النشطة غير المعروفة، وتفعيل المصادقة متعددة العوامل.
كما ينبغي مراجعة صلاحيات المستخدمين، والتأكد من عدم وجود حسابات غير مصرح بها، وفحص وسائل الوصول عن بُعد التي تستخدمها الشركة أو مزود الخدمة لإدارة الشاشات، مع إغلاق أي منافذ أو خدمات غير ضرورية.
حفظ الأدلة الرقمية لمعرفة مصدر الاختراق
لا يقتصر التعامل مع الحادث على إيقاف البث فقط، بل يتطلب الاحتفاظ بسجلات الدخول والاتصال، وبيانات تشغيل الشاشات، وتوقيت ظهور المحتوى غير المصرح به، وأي تنبيهات أمنية مرتبطة بالواقعة.
وتساعد هذه البيانات فرق الأمن في تحديد نقطة الدخول المحتملة، ومعرفة الحسابات أو الأنظمة التي تأثرت، وتقييم ما إذا كان الاختراق اقتصر على منصة العرض أم امتد إلى أجزاء أخرى من البنية التقنية.
فحص الأنظمة وإغلاق الثغرات قبل إعادة التشغيل
قبل إعادة البث الطبيعي، يجب فحص الأنظمة والأجهزة المرتبطة بالشاشات، وتحديث البرامج والأنظمة الأمنية، وإزالة أي أدوات أو حسابات غير مصرح بها، ثم استعادة التشغيل من بيئة موثوقة والتأكد من سلامة المحتوى المعروض.
ويُفضل إجراء اختبارات أمنية بعد المعالجة، مع مراقبة الأنظمة لفترة مناسبة للتأكد من عدم تكرار النشاط المشبوه، وعدم إعادة تشغيل الشاشات اعتمادًا على مجرد توقف المحتوى المخالف.
خطة استجابة واضحة وتنسيق مع الجهات المختصة
تحتاج الشركات التي تدير شاشات متصلة بالإنترنت إلى خطة مكتوبة للاستجابة للحوادث الإلكترونية، تحدد المسؤوليات وآلية الإبلاغ الداخلي، وكيفية التواصل مع مزودي الخدمات والجهات المختصة، والخطوات اللازمة لاحتواء الضرر واستعادة التشغيل.
كما ينبغي توثيق الإجراءات التي اتخذت أثناء الحادث، وتقييم نقاط الضعف التي سمحت بحدوثه، وتدريب العاملين على اكتشاف الأنشطة غير المعتادة والتعامل معها بسرعة.
كيف يمكن تقليل فرص تكرار الاختراق؟
تبدأ الوقاية بتحديث الأنظمة بصورة منتظمة، واستخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة متعددة العوامل، وتقليل صلاحيات الوصول إلى الحد الضروري، وفصل شبكات إدارة الشاشات عن الشبكات الأخرى قدر الإمكان.
ومن المهم أيضًا الاحتفاظ بنسخ احتياطية آمنة من الإعدادات والمحتوى المعتمد، ومراجعة سجلات التشغيل بصفة دورية، واختبار خطط الطوارئ، والتأكد من أن العقود المبرمة مع شركات الإعلان ومزودي الخدمات تحدد مسؤوليات تأمين الأنظمة والإبلاغ عن الحوادث.
وتؤكد واقعة محور 26 يوليو، وفقًا للمعلومات المعلنة بشأنها، أن تأمين الشاشات الرقمية لا يقل أهمية عن تأمين المواقع الإلكترونية التي تديرها؛ فسرعة وقف البث، واحتواء الاختراق، وحفظ الأدلة، ومعالجة الثغرات قبل استعادة التشغيل، تمثل عناصر أساسية للحد من الأضرار ومنع تكرار مثل هذه الحوادث.